ActiveDirectoryでFSMOの役割の所有者を確認する方法
投稿トピックを閲覧する
序章
このガイドでは、Server2016でFSMOの役割を確認する方法について説明します。
ActiveDirectoryには5つのFSMOの役割があります。
- RIDマスター
- PDCエミュレータマスター
- インフラマスター
- ドメインネーミングマスター
- スキーママスター
サーバー2016でFSMOの役割を確認する手順
上記のFSMOの役割のいずれかを保持しているドメインコントローラーを確認する手順の詳細を以下に示します。
サーバー2016でのFSMOの役割の確認:RID、PDC、およびインフラストラクチャマスターの役割の所有者を確認する

RID、PDC、およびインフラストラクチャマスターの役割を保持しているドメインコントローラーを確認する手順は次のとおりです。
- ドメインコントローラーにログインし、サーバーマネージャーを開きます。
- サーバーマネージャーから、をクリックします ツール 。次に、 ActiveDirectoryユーザーとコンピューター 。

- いつ ActiveDirectoryユーザーとコンピューター が開き、ADドメイン名を右クリックします。次に、をクリックします オペレーションマスター …

- サーバーマネージャーから、をクリックします ツール 。次に、 ActiveDirectoryドメインと信頼 。
- いつ ADドメインと信頼 開き、右クリック ActiveDirectoryドメインと信頼 あなたのドメインのために。次に、をクリックします オペレーションマスター …
- この役割を担っているDCが表示されます
- コマンドプロンプトから、以下のコマンドを入力します。次にEnterキーを押します
- MMCを開くには、次のように入力します Windowsロゴ+ R 一緒にキー。これにより、実行コマンドが開きます。
- 実行時コマンドタイプ MMC 。次に、[OK]をクリックします。
- MMCで、をクリックします ファイル をクリックします スナップインの追加/削除 …
- 見つけてハイライトする ActiveDirectoryスキーマ 。次に、をクリックします 追加 。最後に、[OK]をクリックします(下の2番目の画像を参照)。
- 下 コンソールルート 、 クリック ActiveDirectoryスキーマ []。次に、それを右クリックして選択します オペレーションマスター。 ..
- スキーママスターFSMOの役割を保持しているDCがあります!
- ドメイン内のDCにログインします。次に、コマンドプロンプトを開きます。
- コマンドプロンプトで、次のコマンドを順番に入力します。 Enterキーを押して、各コマンドを実行します。
サーバー2016でFSMOの役割を確認する:ドメイン命名マスターの役割の所有者を確認する

ドメインネーミングマスターFSMOの役割を保持しているドメインコントローラーを確認するには、次の手順に従います。


サーバー2016でFSMOの役割を確認する:スキーママスターの役割の所有者を確認する

スキーママスターの役割を保持しているDCの確認は、それほど簡単ではありません。手順は次のとおりです(DCからタスクを実行します)。
regsvr32 schmmgmt.dll
このコマンドは、ADスキーマスナップインを登録します。次の手順では、MMCでADスキーマを開き、スキーママスターの役割を保持するDCを表示します。


NTDSUtilコマンドでFSMOロールホルダーを確認する

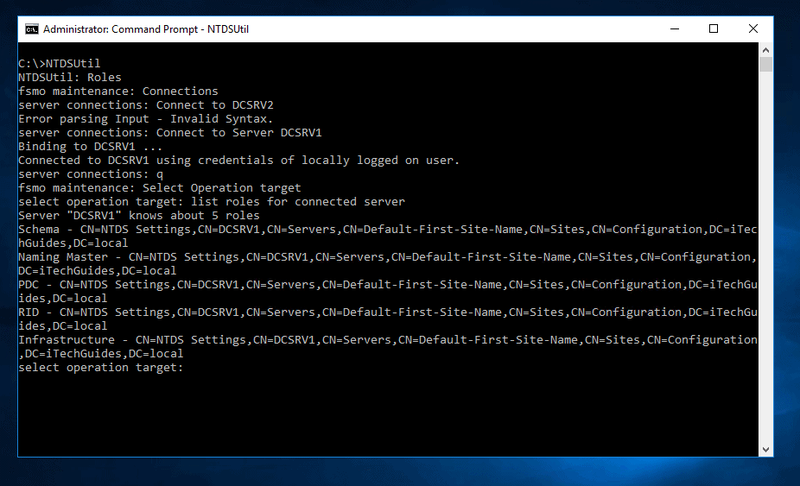
NTDSUtilコマンドラインツールを使用して、FSMOの役割を保持しているDCを確認することもできます。
手順は次のとおりです。
NTDSUtil
Roles
Connections
Connect to Server
FSMOの役割を一覧表示するドメインコントローラーの名前に置き換えます。
q
Select Operation target
list roles for connected server
最後のコマンドは、[サーバーに接続]コマンドを使用して接続したサーバーが保持しているすべての役割を一覧表示します。
結論
ネットワークでFSMOの役割を保持しているドメインコントローラーを特定する理由に関係なく、このガイドは情報を入手するのに役立ちます。
質問やコメントがありますか?このページの最後にある「返信を残す」フォームを使用してください。
その他のWindowsServerガイドについては、WindowsServerのハウツーページをご覧ください。